

Pirater une voiture est apparemment très facile
IMG_0724-582x437_w_600.jpg
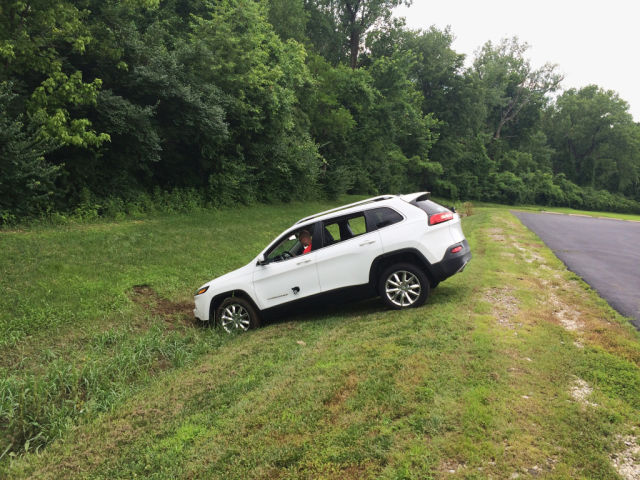
Carlie Miller et Chris Valasek ont démontré pour Wired la facilité avec laquelle ils peuvent prendre le contrôle d’une Jeep Cherokee depuis la connexion cellulaire de la voiture.
La faille réside dans le module UConnect , ce qui signifie que tous les modèles de Chrysler sortis entre la fin 2013 et 2014 sont vulnérables. Pénétrer le système permet de prendre le contrôle de la voiture en passant de l’air conditionné à la radio ou aux essuie-glaces, mais aussi de couper les freins, couper l’accélérateur et même diriger le volant si la voiture est en dessous d’une certaine vitesse. Les deux chercheurs vont présenter l’exploitation de cette faille à la conférence Black Hat et ils ont déjà publié une partie de leur code pour montrer que le piratage est bien réel. Chrysler a déjà publié un correctif qu’il faut télécharger sur une clé USB qui sera utilisée pour son installation.
Les failles de sécurité ont une portée de plus en plus grande
L’idée de tirer parti d’une faille dans le système d’exploitation d’une voiture pour en prendre le contrôle n’est certainement pas nouvelle. Néanmoins, depuis l’arrivée des puces 4G destinées à ce genre de véhicule, les automobiles sont sujettes à des attaques d’une portée nettement plus grande. En effet, une vulnérabilité peut maintenant être exploitée à distance à partir du moment où l’on a des informations assez simples sur le véhicule, comme son adresse IP. Certains décident de prendre les devants en demandant à la communauté de tester leur système. La majorité des constructeurs attendent néanmoins qu’une faille soit exploitée pour publier un correctif.
Prendre la sécurité plus au sérieux
Messieurs Miller et Valasek reconnaissent qu’il est aujourd’hui difficile de cibler un véhicule en particulier. Il est possible de scanner les ondes avec un smartphone pour obtenir des IP et des coordonnées GPS aléatoires, mais trouver une victime spécifique est encore très difficile, ce qui limite un peu la portée de l’attaque. Néanmoins, le fait d’avoir plusieurs smartphones scannant les environs en même temps peut avoir des effets nettement plus néfastes. Le problème vient du manque de sérieux des fabricants qui incluent de nombreux modules sans fil (Bluetooth, Wi-Fi ou cellulaire), mais qui ne testent pas correctement la sécurité de leur système. Or, cela a des conséquences de plus en plus désastreuses et la voiture sans conducteur n’arrangera pas les choses.
Affichage des résultats 1 à 10 sur 11
Discussion: Pirater une voiture?
Vue hybride
-
22/07/2015, 09h28 #1

 MagSage

- Date d'inscription
- mai 2014
- Localisation
- Planète Terre
- Messages
- 1 677
- Thanks
- 0
- Total, Thanks 8 052 fois
- Pouvoir de réputation
- 154
Re : Pirater une voiture?
- Condor CX 5500 HD W (Transformé en Maxtor) serveurs CCCAM Maghreb-Sat
- Starsat 200 HD + dongle externe Cristor Atlas E (D1.28)
- ATLAS HD 200s (B118)
-
22/07/2015, 19h54 #2
 Moderateur
- Date d'inscription
- novembre 2012
- Localisation
- Alger centre
- Messages
- 5 789
- Thanks
- 7 305
- Total, Thanks 10 126 fois
- Pouvoir de réputation
- 175
Re : Pirater une voiture?
Tout est possible avec la tech


-
23/07/2015, 09h39 #3
MagSage
- Date d'inscription
- mai 2014
- Localisation
- Planète Terre
- Messages
- 1 677
- Thanks
- 0
- Total, Thanks 8 052 fois
- Pouvoir de réputation
- 154
Re : Pirater une voiture?
Jeep piratée, le constructeur publie un patch de sécurité
Fiat Chrysler prend les devants pour tenter de rassurer ses clients : certes nos voitures sont piratables, mais nous avons un patch de sécurité tout chaud pour vous. 6 modèles de la marque sont visés par la mise à jour de sécurité.
Freins qui disparaissent, essuie-glace qui s'affolent, moteur qui s'éteint : le piratage d’une Jeep Cherokee par deux chercheurs en informatique fait réagir Fiat, propriétaire de la marque de 4*4 américaine. Le groupe Fiat Chrysler vient en effet de publier un patch de sécurité censé éviter de nouveaux piratages de ses véhicules. Seuls certains modèles de la marque sont concernés par cette mise à jour.
Par ailleurs, l’entreprise a publié un billet de blog en réaction au piratage effectué par les deux chercheurs, Charlie Miller et Chris Valasek. Elle tente de minimiser la portée du hack.
« Miller et Valasek ont travaillé pendant un an pour intentionnellement pirater la voiture appartenant à Miller dans le cadre de leur projet de recherche sur la cybersécurité dans le domaine automobile et ont approché FCA concernant certains aspects de leurs travaux » affirme l’entreprise.
Rendre à l’avenir ce type de mésaventure impossible
Les deux hackers ont profité d’une faille du système de bord Uconnect, déployé dans nombre de voitures connectées du constructeur Fiat Chrysler et permettant de communiquer avec le véhicule depuis un smartphone.
Le patch de sécurité publié par Fiat concerne certains de ses modèles construits en 2013, 2014 et 2015. On y trouve des pickup Ram, des Jeep Cherokee et Grand Cherokee, des Dodge Durango, des Chrysler Viper et des Chrysler 200. Les propriétaires des véhicules concernés pourront effectuer la mise à jour en téléchargeant le patch eux même, ou se rendre chez un garagiste agréé pour le faire faire. La durée de la procédure de mise à jour est de 45 minutes.
L’entreprise affirme enfin que les nouveaux modèles seront équipés d'un dispositif qui bloque toute tentative de prise des commandes à distance du véhicule de manière à rendre à l’avenir ce type de mésaventure impossible. L’histoire de la sécurité informatique prouverait plutôt le contraire.- Condor CX 5500 HD W (Transformé en Maxtor) serveurs CCCAM Maghreb-Sat
- Starsat 200 HD + dongle externe Cristor Atlas E (D1.28)
- ATLAS HD 200s (B118)
-
27/07/2015, 15h43 #4
 Confirmé+
- Date d'inscription
- mai 2014
- Localisation
- aquitaine
- Messages
- 1 317
- Thanks
- 7
- Total, Thanks 1 536 fois
- Pouvoir de réputation
- 154
Suite au piratage, Fiat Chrysler rappelle 1.4 million de véhicules
Suite à l’évènement de la semaine dernière , le groupe automobile Fiat Chrysler également détenteur de la marque Jeep va rappeler 1.4 million de véhicules aux états unis. Les automobiles concernées vont bénéficier d’une mise à jour de sécurité qui devrait permettre de corriger la faille exploitée par les deux hackers lors de leur expérience.
Il semble que les choses soient prises très au sérieux outre Atlantique, ainsi l’autorité américaine de la sécurité routière, la NHTSA, a annoncé vendredi qu’une enquête serait menée afin de vérifier si les problèmes de sécurité ont été résolus. Si pour le moment seul le groupe Fiat Chrysler est dans la tourmente, il semble logique que l’ensemble du parc des voitures autonomes soit concerné.La déconvenue vécue par Fiat Chrysler peut arriver potentiellement à tous les véhicules de ce type.
-
10/08/2015, 15h08 #5
MagSage
- Date d'inscription
- mai 2014
- Localisation
- Planète Terre
- Messages
- 1 677
- Thanks
- 0
- Total, Thanks 8 052 fois
- Pouvoir de réputation
- 154
Re : Suite au piratage, Fiat Chrysler rappelle 1.4 million de véhicules
La voiture Tesla S piratée. Mais pas de panique
Après des voitures de Fiat Chrysler, c'est au tour de la Tesla S d'être piratée. Le piratage, présenté lors de la conférence DEF CON 23 de Las Vegas, se révèle toutefois très complexe et souligne le haut niveau de sécurité de la voiture connectée.
Le mois dernier, les travaux de deux chercheurs en sécurité ont fait couler beaucoup d'encre. Ces experts ont en effet pu prendre le contrôle à distance d'un véhicule connecté du constructeur Fiat Chrysler.
Ces travaux ont mis en évidence la vulnérabilité des véhicules de dernière génération, et la nécessité de prendre en compte et durcir la sécurité logicielle. Et le fabricant Fiat Chrysler n'est pas le seul à devoir progresser dans ce domaine.
Un accès physique indispensable
La sécurité des voitures connectées a été abordée lors de la conférence DEF CON 23 de Las Vegas. Deux experts, Kevin Mahaffey et Marc Rogers, ont ainsi présente plusieurs vulnérabilités dans le modèle S du constructeur Tesla.

Grâce à celles-ci, ils ont notamment pu déverrouiller les portes de la voiture, la démarrer, mais également arrêter le moteur. Mais pourquoi pirater une Tesla S ? Car selon les deux chercheurs, il s'agit de "l'archétype de ce que seront toutes les voitures dans le futur".
Et ce futur n'est pas si inquiétant à les croire. Car s'ils ont pu effectivement en prendre le contrôle, Kevin Mahaffey et Marc Rogers estiment néanmoins que la Tesla S s'avère bien sécurisée. Ainsi si nombre de leurs tentatives de piratage ont échoué et un tel hack demeure donc très complexe.
A noter par ailleurs que les failles identifiées ont depuis été corrigées par le constructeur américain. Ce dernier a en outre révisé à la hausse les récompenses accordées aux chercheurs en sécurité signalant des bugs avec des primes de désormais 10.000 dollars maximums, contre 1.000 auparavant.
Lors de la Def Con, les chercheurs ont précisé qu'ils avaient dû démonter le tableau de bord de la Tesla S afin d'accéder aux composants électroniques, dont deux cartes SD. C'est parmi les données de ces cartes qu'ils ont trouvé le fichier carKeys.tar contenant les clés numériques permettant de démarrer la voiture.
Les deux experts ont également bricolé un adaptateur afin de se connecter à un port propriétaire du tableau de bord, une forme de connectique Ethernet. C'est ainsi qu'ils ont pu avoir accès au réseau embarqué de la Tesla et se connecter en VPN aux serveurs du constructeur pour télécharger et décompiler le firmware.
Si les deux spécialistes de la sécurité relativisent les risques pour les conducteurs, c'est donc notamment, car le piratage implique un accès physique à la voiture. Pas ici de simple accès sans fil, par exemple depuis un téléphone et en exploitant une vulnérabilité du système de bord.- Condor CX 5500 HD W (Transformé en Maxtor) serveurs CCCAM Maghreb-Sat
- Starsat 200 HD + dongle externe Cristor Atlas E (D1.28)
- ATLAS HD 200s (B118)
-
29/08/2015, 20h38 #6
MagSage
- Date d'inscription
- mai 2014
- Localisation
- Planète Terre
- Messages
- 1 677
- Thanks
- 0
- Total, Thanks 8 052 fois
- Pouvoir de réputation
- 154
Re : Pirater une voiture?
Piratage d'une Jeep : les deux experts en sécurité recrutés par Uber
Les deux experts en sécurité qui ont fait la démonstration du piratage et de la prise de contrôle d'une Jeep Cherokee vont pouvoir exercer leurs talents pour la société Uber Technologies.
Au mois de juillet, la démonstration de la prise de contrôle de certaines commandes d'une Jeep Grand Cherokeea fait grand bruit et montré que le piratage des véhicules allait vite devenir une problématique très actuelle.
Le constructeur Fiat Chrysler a dû depuis organiser un rappel de plusieurs centaines de milliers de véhicules aux Etats-Unis pour procéder à leur mise à jour et fermer la vulnérabilité. D'autres failles ont été repérées depuis chez d'autres constructeurs automobiles, confirmant un problème généralisé lié à la jeunesse du segment.
Ces premiers signaux d'alerte ont sans doute montré le danger de négliger la sécurité des plates-formes connectées à bord des véhicule et l'importance de prendre en compte ce facteur tôt dans le développement des projets.
C'est peut-être ce que s'est dit la société Uber Technologies, qui prépare sa propre plate-forme pour véhicules autonomes et qui vient de recruter les deux experts en sécurité Charlie Miller et Chris Valasek qui avaient réalisé le fameux piratage de la Jeep.
Ils travailleront d'ailleurs au Centre des Technologies Avancées du groupe californien, ouvert depuis le mois de février et comptant déjà des experts en véhicules autonomes venus de l'Université Carnegie Mellon.
Les deux hommes travailleront avec les experts en sécurité de l'entreprise sur les aspects de sécurisation et de protection des futurs projets d'Uber.
- Condor CX 5500 HD W (Transformé en Maxtor) serveurs CCCAM Maghreb-Sat
- Starsat 200 HD + dongle externe Cristor Atlas E (D1.28)
- ATLAS HD 200s (B118)
-
07/09/2015, 16h21 #7
Confirmé+
- Date d'inscription
- mai 2014
- Localisation
- aquitaine
- Messages
- 1 317
- Thanks
- 7
- Total, Thanks 1 536 fois
- Pouvoir de réputation
- 154
Piratage : Jeep rappelle à nouveau 7810 véhicules

Business : Bientôt les mises à jour logicielles pourraient être plus fréquentes sur les voitures que sur les PC. Fiat en est à sa seconde en moins de deux mois. En cause ? La sécurité de la brique multimédia Uconnect embarquée dans ses Jeep.
Le groupe Fiat Chrysler rappelle 7 810 véhicules. En cause ? Une nouvelle fois Uconnect, la brique multimédia qui équipe ces véhicules.
Le modèle de véhicule concerné est le SUV Jeep Renegade, version 2015. La moitié de la flotte de véhicule touché par cette faille de sécurité est encore dans le stock des concessionnaires, affirme Fiat. Les clients recevront une clé USB contenant la mise à jour, indique la marque. Une méthode risquée tant la distribution de mise à jour logicielle conjugue des risques de détournement et de piratage. Mais la rapidité avec laquelle Jeep se devait d’agir ne lui laisse que peu de choix pour distribuer sa mise à jour.
Prise de conscience salutaire ?
Ce nouveau problème de sécurité concerne encore et toujours la prise à distance du véhicule par un pirate, via Uconnect. En juillet dernier, Fiat Chrysler avait du rappeler 1,4 million de véhicules récents après que deux chercheurs en sécurité informatique aient démontré qu’il était possible de prendre le contrôle du véhicule à distance, et de provoquer un accident. La société avait également publié un patch de sécurité, pas suffisant semble t-il. Une class action est en cours de constitution suite à cette affaire.
Cette avalanche d'ennuis a peut être provoqué une prise de conscience chez les constructeurs automobiles sur la nécessité de sécuriser les véhicules. Fiat a en tout cas l'air de vouloir réagir, pour tenter à minima de redresser son image écornée par cette affaire à rebondissements. Les malheurs des uns font toutefois le bonheur des autres.
Charlie Miller and Chris Valasek, les deux chercheurs qui ont hacké la Jeep au mois de juillet ont depuis été recrutés par Uber pour travailler sur la sécurité de leur système de transport de personne.

 Répondre avec citation
