

Lorsqu'ils scannent l'Internet en toute discrétion à la recherche de proies, les attaquants s'appuient préférentiellement sur une liste de mots de passe qui n'est pas tout à fait celle attendue.
Le projet Heisenberg de la société de sécurité Rapid7 est un ensemble de pots de miel (honeypots) déployés à l'échelle mondiale. Ils sont dits à faible interaction dans la mesure où ils se contentent d'émuler les poignées de main pour l'authentification de plusieurs protocoles et rien de plus.
Les pots de miel s'appuient sur des adresses IP qui ne sont pas publiques. A priori, une tentative de connexion non sollicitée à l'un d'eux est le fruit d'une attaque qui passe en revue une large gamme d'adresses IP. Dans une étude, Rapid7 se concentre en particulier sur les tentatives avec le protocole RDP (Remote Desktop Protocol).
Collectés sur une période allant de mars 2015 à février 2016, les logs de ces honeypots fournissent une idée de ce que les attaques opportunistes utilisent pour tester des systèmes de points de vente basés sur Windows mais aussi des ordinateurs compromis s'appuyant sur RDP pour des services de Bureau à distance.
Quelque 221 2030 tentatives de connexion différentes ont été enregistrées depuis 5 076 adresses IP distinctes à travers 119 pays dont la plupart en Chine (39,9 %) et aux États-Unis (24,9 %). Elles ont eu recours à 1 806 noms d'utilisateur et 3 969 mots de passe différents pour donc des attaques par force brute et avec dictionnaire.
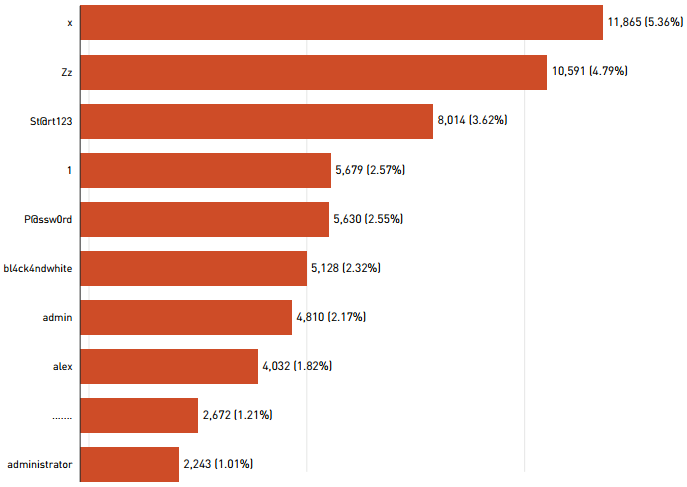
Le Top 10 des mots de passe testés ne fait pas apparaître 12345 et password qui sont souvent pointés du doigt mais des sésames encore plus faibles tels que x, Zz, 1. Nec plus ultra : " ...... ". Cela en dit long sur ce que pensent les hackers des pratiques en matière de mots de passe… On trouvera également dans le Top 10 ci-dessous des mots de passe comme St@rt123, P@ssw0rd et admin.
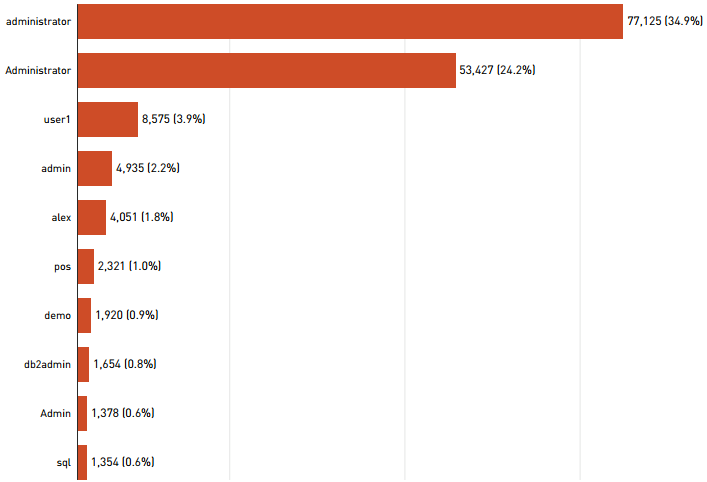
Pour les noms d'utilisateur, moins de surprise avec administrator, user1 ou encore admin. Les attaquants semblent dès lors particulièrement en quête d'une intrusion dans des points de vente et bases de données.
À titre indicatif, la combinaison d'identifiants la plus testée est le nom d'utilisateur " administrator " avec le mot de passe " x ".
Bonsoir ; svp appliquez vous j'ai remarqué que vous balancez n'importe ou pourquoi je me démerde
à créer des sujets ,c'est pour chaque discussion se mette à sa place
et dorénavant je ne ferai plus votre travail dont le forum ou je suis responsable.
Et de ce fait votre poste est fusionné.
Bon courage.
Affichage des résultats 1 à 10 sur 71
Discussion: Menaces sur le réseau -Securité informatique
Mode arborescent
-
03/03/2016, 16h43 #6

 Confirmé+

- Date d'inscription
- mai 2014
- Localisation
- aquitaine
- Messages
- 1 317
- Thanks
- 7
- Total, Thanks 1 536 fois
- Pouvoir de réputation
- 152
Mots de passe : l'étonnant dictionnaire des hackers
Dernière modification par zadhand ; 03/03/2016 à 17h03.

 Répondre avec citation
